Trovare file e cartelle condivisi all’esterno dell’organizzazione
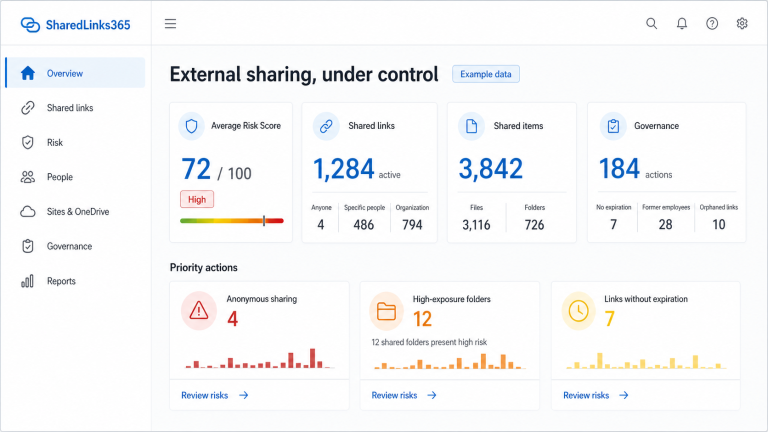
“Condiviso all’esterno dell’organizzazione” può indicare link anonimi, guest autenticati, link Persone specifiche, autorizzazioni dirette o accesso ereditato. Una verifica affidabile distingue questi meccanismi, invece di ridurli a un unico indicatore.
Parti da contenuti conosciuti
Per un file o una cartella specifici, apri Gestisci accesso. Esamina link, accesso diretto ed ereditarietà. Verifica se le persone esterne devono autenticarsi e se l’autorizzazione si applica direttamente all’elemento o deriva da un elemento padre.
Estendi l’ambito al sito e al tenant
Per una verifica più ampia, enumera i siti SharePoint e gli account OneDrive inclusi, quindi esamina raccolte documenti e autorizzazioni pertinenti. Registra fonti completate, non riuscite ed escluse. Le autorizzazioni Microsoft Graph possono fornire ambito del link e identità autorizzate, ma i dettagli sui destinatari e il comportamento variano in base al tipo di link e allo stato della piattaforma.
Distingui i file dalle cartelle
La condivisione di un singolo file ha una destinazione circoscritta. Una cartella condivisa può esporre gli elementi già presenti e interessare contenuti aggiunti successivamente. Acquisisci il tipo di elemento e, quando affidabile, un conteggio o una fascia degli elementi potenzialmente esposti. Considera il numero come contesto d’impatto, non come classificazione della sensibilità.
Individua le evidenze relative alle identità esterne
- Accesso anonimo tramite link Anyone.
- Guest rappresentati in Microsoft Entra ID.
- Persone specifiche invitate all’elemento.
- Autorizzazioni esterne dirette.
- Autorizzazioni ereditate da un elemento padre condiviso.
Non dedurre che un’identità sia interna basandoti soltanto su un nome visualizzato o su informazioni incomplete. Conserva l’evidenza e lo stato della sua copertura.
Crea una coda di verifica
Dai priorità ad accesso anonimo, autorizzazioni di modifica, assenza di scadenza, ampia esposizione di cartelle, domini inattesi, proprietà personale OneDrive, ex dipendenti e link datati senza un responsabile aziendale confermato.