Condivisione esterna in Microsoft 365: rischi e best practice
La condivisione esterna è una funzionalità essenziale di Microsoft 365. Una buona governance preserva la collaborazione e rende gli accessi intenzionali, visibili, verificabili e proporzionati.
Modelli di rischio comuni
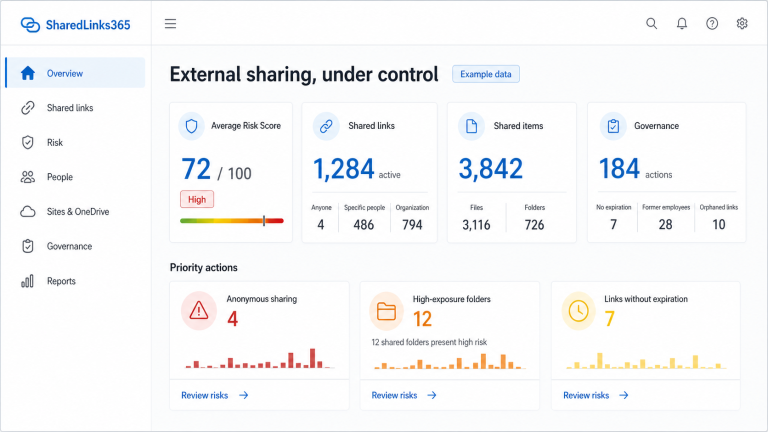
- Link Anyone che possono essere inoltrati senza autenticazione.
- Accesso in modifica quando sarebbe sufficiente la visualizzazione.
- Link senza scadenza.
- Cartelle condivise i cui contenuti continuano a cambiare.
- Guest o destinatari il cui rapporto aziendale è terminato.
- Condivisioni associate a utenti disabilitati o eliminati.
- Inventario parziale presentato come completo.
Usa impostazioni predefinite restrittive senza bloccare il lavoro legittimo
Definisci consapevolmente i livelli di condivisione dell’organizzazione e dei siti. Scegli un tipo e un’autorizzazione predefiniti sicuri, richiedi la scadenza per i link Anyone quando opportuno e limita la condivisione esterna a gruppi o domini autorizzati se il modello aziendale lo consente. Le impostazioni del sito devono rifletterne la finalità: un sito di collaborazione e un sito interno riservato non devono necessariamente avere la stessa postura.
Preferisci l’accesso autenticato per una collaborazione attribuibile
I link Persone specifiche e la condivisione basata su guest possono fornire un contesto di identità più forte rispetto ai link Anyone. Non sono automaticamente privi di rischio: ciclo di vita dei destinatari, comportamento di inoltro, appartenenza ai gruppi ed ereditarietà degli elementi richiedono comunque una verifica.
Mantieni un inventario osservato
La policy da sola non basta. Osserva regolarmente le condivisioni nei siti e negli account OneDrive, acquisisci copertura e aggiornamento e analizza gli errori. Considera sconosciuti i valori non conosciuti.
Stabilisci le priorità, poi convalida
Combina ambito, ruolo, scadenza, evidenze sui destinatari, impatto delle cartelle, età, proprietà e contesto del sito. Conferma la finalità aziendale con i proprietari dei contenuti prima della correzione. Registra le decisioni e verifica lo stato risultante delle autorizzazioni Microsoft.
Mantieni controlli a più livelli
La governance della condivisione esterna integra Microsoft Purview, etichette di riservatezza, DLP, Defender, governance delle identità, Accesso condizionale e l’interfaccia di amministrazione di SharePoint. Nessuna singola dashboard sostituisce questi controlli.
Pianificare le opzioni di condivisione e collaborazione
Panoramica della condivisione esterna